EU’s AI-lovgivning kontra NIST’s AI RMF: En guide til sammenligning på tværs af rammeværker
Ready 4 AI Act Team · May 21, 2026 · Last updated July 31, 2026
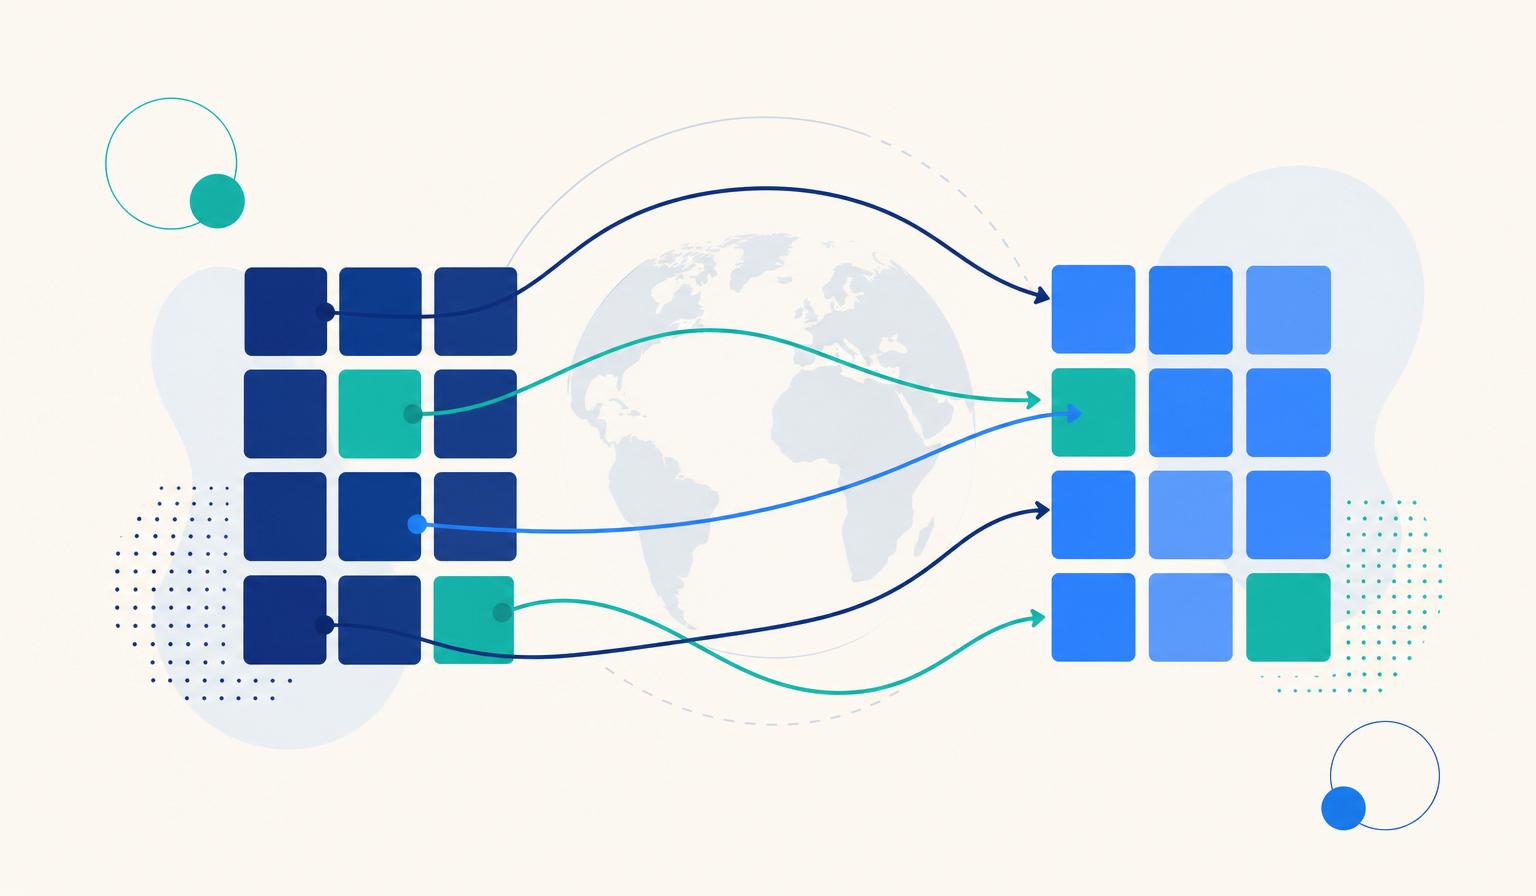
EU AI-forordningen vs. NIST AI RMF: En vejledning til krydshenvisning mellem rammeværker
Compliance-teams, der bygger AI-styring, får sjældent lov til at vælge kun ét rammeværk. Globale virksomheder skal typisk opfylde EU's AI-forordning (bindende lov) og NIST AI Risk Management Framework (AI RMF 1.0) (frivillig, men i stigende grad krævet af amerikanske føderale kunder og virksomhedskøbere).
Den gode nyhed: Med den rigtige kortlægning giver de fleste kontroller, du bygger til ét rammeværk, kredit til det andet. Denne vejledning sammenligner de to ud fra de dimensioner, der er vigtige for forberedelsen til EU's AI-forordning – risikoklassificering, dokumentation, styring og livscyklusforpligtelser – og viser, hvor de stemmer overens og divergerer.
Kort fortalt
| Dimension | EU AI-forordningen | NIST AI RMF 1.0 |
|---|---|---|
| Retlig status | Bindende EU-forordning | Frivilligt rammeværk |
| Anvendelsesområde | AI-systemer, der markedsføres i EU eller påvirker personer i EU | Ethvert AI-system, enhver jurisdiktion |
| Tilgang | Regler-baseret, risikotieret | Resultat-baseret, principdrevet |
| Håndhævelse | Bøder op til 35 mio. EUR eller 7 % af den globale omsætning | Ingen direkte håndhævelse (kontraktligt / indkøbspres) |
| Nøglefrist | 2. august 2026 (gennemsigtighed); 2. december 2027 (Bilag III høj risiko) | Løbende; henvist til af US EO 14110 og myndighedsvejledning |
1. Risikoklassificering
EU AI-forordningen bruger fire faste niveauer:
- Uacceptabel risiko – forbudt (social scoring, manipulerende teknikker, biometrisk ID i realtid på offentlige steder med snævre undtagelser).
- Høj risiko – Bilag I (AI i regulerede produkter) og Bilag III (HR, kredit, uddannelse, retshåndhævelse, biometri, væsentlige tjenester).
- Begrænset risiko – gennemsigtighedsforpligtelser (chatbots, deepfakes, følelsesgenkendelse, syntetisk indhold).
- Minimal risiko – ingen forpligtelser ud over frivillige koder.
NIST AI RMF foreskriver ikke niveauer. I stedet beder den organisationer om at karakterisere risiko ud fra gyldige & pålidelige, sikre, robuste & modstandsdygtige, ansvarlige & gennemsigtige, forklarelige & fortolkelige, privatlivsforbedrede og retfærdige med skadelig bias styret egenskaber og om at bestemme acceptabel risiko kontekstuelt.
Kortlægningstip: Brug EU AI-forordningens niveauer som den øverste klassificering og lag NIST-karakteristikaene som hvordan du dokumenterer kontrollerne. Et system, der er klassificeret som Bilag III høj risiko under AI-forordningen, er automatisk et system med høj konsekvens under NIST – genbrug den samme risikoregistrering.
2. Dokumentationskrav
EU AI-forordningen (Bilag IV) kræver, at udbydere af højrisikosystemer opretholder en detaljeret teknisk fil, der dækker: systembeskrivelse, designvalg, datastyring, trænings-/validerings-/testmetodologi, menneskelige overvågningsforanstaltninger, nøjagtigheds- og robusthedsmetrikker, cybersikkerhedsforanstaltninger og en plan for overvågning efter markedsføring.
NIST AI RMF bruger funktionerne Govern–Map–Measure–Manage. Dokumentation forventes, men er ikke specificeret – rammeværket peger på modelkort, datastatistikker, systemkort og konsekvensanalyser.
| EU AI-forordningens Bilag IV-krav | NIST AI RMF tilsvarende |
|---|---|
| Systembeskrivelse og tilsigtet formål | MAP 1.1, 2.3 — kontekst og tilsigtet brug |
| Datastyring og anvendte datasæt | MAP 2.3, MEASURE 2.10 — dataherkomst |
| Designvalg og arkitektur | MAP 3.1 — systemdesign-dokumentation |
| Menneskelige overvågningsforanstaltninger | GOVERN 3, MANAGE 4 — menneske-AI-konfiguration |
| Nøjagtigheds- og robusthedsmetrikker | MEASURE 2.5, 2.7 — TEVV-metrikker |
| Cybersikkerhed | MEASURE 2.7, MANAGE 3.2 — modstandsdygtighed |
| Overvågning efter markedsføring | MANAGE 4.1 — løbende overvågning |
Kortlægningstip: Byg én teknisk fil i Bilag IV og krydsreferér NIST-funktions-ID'erne i et "kortlagte kontroller"-appendiks. Revisorer på begge sider accepterer det.
3. Styring og ansvarlighed
EU AI-forordningen kræver et kvalitetsstyringssystem, navngivne ansvarlige personer, en overensstemmelsesvurdering før markedsføring, CE-mærkning, EU-databaseregistrering og indberetning af hændelser til nationale myndigheder inden for 15 dage (2 dage for alvorlige hændelser).
NIST AI RMF kræver (i GOVERN-funktionen) dokumenterede politikker, roller og ansvarsområder, ansvarlighedsstrukturer, mangfoldighed i AI-teams og tredjepartsrisikostyring – men ingen ekstern registrering eller notifikation.
Kortlægningstip: NIST GOVERN-funktionen er din grundlag. Tilføj EU-specifikke artefakter ovenpå: procedure for overensstemmelsesvurdering, EU-databaseregistreringsproces, workflow for hændelsesindberetning.
4. Livscyklus: TEVV vs. overvågning efter markedsføring
NIST AI RMF lægger stor vægt på Test, Evaluering, Verifikation og Validering (TEVV) gennem hele livscyklussen – herunder red-teaming før implementering og løbende måling.
EU AI-forordningen kræver lignende strenghed, men formulerer det som overensstemmelsesvurdering før markedsføring plus overvågning efter markedsføring med obligatoriske logfiler, korrigerende handlinger og rapportering.
Kortlægningstip: Anvend NIST TEVV-praksis som din driftsmodel; brug EU AI-forordningens artefakter (teknisk fil, overvågningsplan, hændelseslog) som overholdelsesjournal.
5. Gennemsigtighed og brugerrettet oplysning
EU AI-forordningens artikel 50 (gælder fra 2. august 2026) kræver eksplicit oplysning for chatbots, deepfakes, følelsesgenkendelse og syntetisk indhold – med maskinlæsbart vandmærke for AI-genererede medier.
NIST AI RMF behandler gennemsigtighed som et resultat ("ansvarlig og gennemsigtig") uden at foreskrive UI-mønstre.
Kortlægningstip: Implementer EU's oplysningskrav som den minimale baseline globalt – du opfylder AI-forordningens artikel 50 og overgår NIST's forventninger samtidigt.
Hvor de to rammeværker divergerer
- Forbud: EU AI-forordningen forbyder specifikke praksisser direkte (artikel 5). NIST forbyder intet.
- Retlig eksponering: EU-bøder er strenge og kan håndhæves; NIST-manglende overensstemmelse viser sig i indkøb og omdømmerisiko.
- Certificering: EU AI-forordningen kræver tredjeparts overensstemmelsesvurdering for nogle Bilag I-produkter. NIST har ingen certificering.
- Konsekvensanalyse af grundlæggende rettigheder: Krævet for offentlige deployere under AI-forordningen; anbefalet, men ikke foreskrevet under NIST.
En pragmatisk drejebog
- Start med AI-forordningens klassificering – det er den bindende begrænsning.
- Anvend NIST GOVERN og MAP som din driftsmodel – de skalerer bedre på tværs af jurisdiktioner.
- Byg én teknisk fil pr. system struktureret efter Bilag IV, krydsrefereret til NIST-funktions-ID'er.
- Standardiser TEVV-målinger ved hjælp af NIST-sprog; rapporter dem i AI-forordningens plan for overvågning efter markedsføring.
- Implementer artikel 50's gennemsigtighed globalt – det er billigt og fremtidssikret.
- Hold styr på frister: 2. august 2026 (gennemsigtighed), 2. december 2027 (Bilag III høj risiko), 2. august 2028 (Bilag I høj risiko).
Næste skridt
Ikke sikker på, hvilke kontroller du allerede har på plads? Tag vores gratis 5-minutters EU AI Act forberedelsesvurdering og modtag en personlig rapport, der kortlægger din status i forhold til både EU AI-forordningen og NIST AI RMF.
Reviewed by Ready 4 AI Act EU - Editorial team. This article is journalistic information, not legal advice.
Not sure where you stand?
Take the free readiness assessment and get a personalised report.
Start free assessment